
Bevezető
Hogyan béníthatja meg egy informatikai támadás a vállalat fizikai működését, és mit tanulhatunk a francia szupermarketek esetéből?
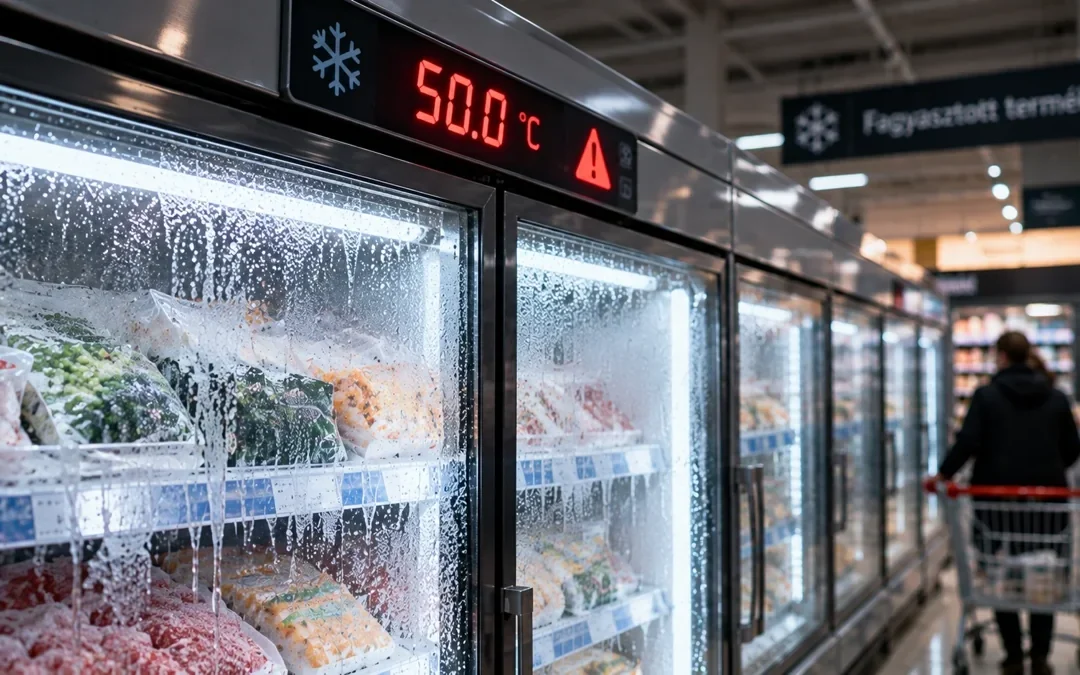
2026. október 12-én több száz francia szupermarketben nem a pénztárgépek, az ügyféladatbázisok vagy az online rendelési rendszerek kerültek a kibertámadás középpontjába hanem az üzletek hűtőberendezései.
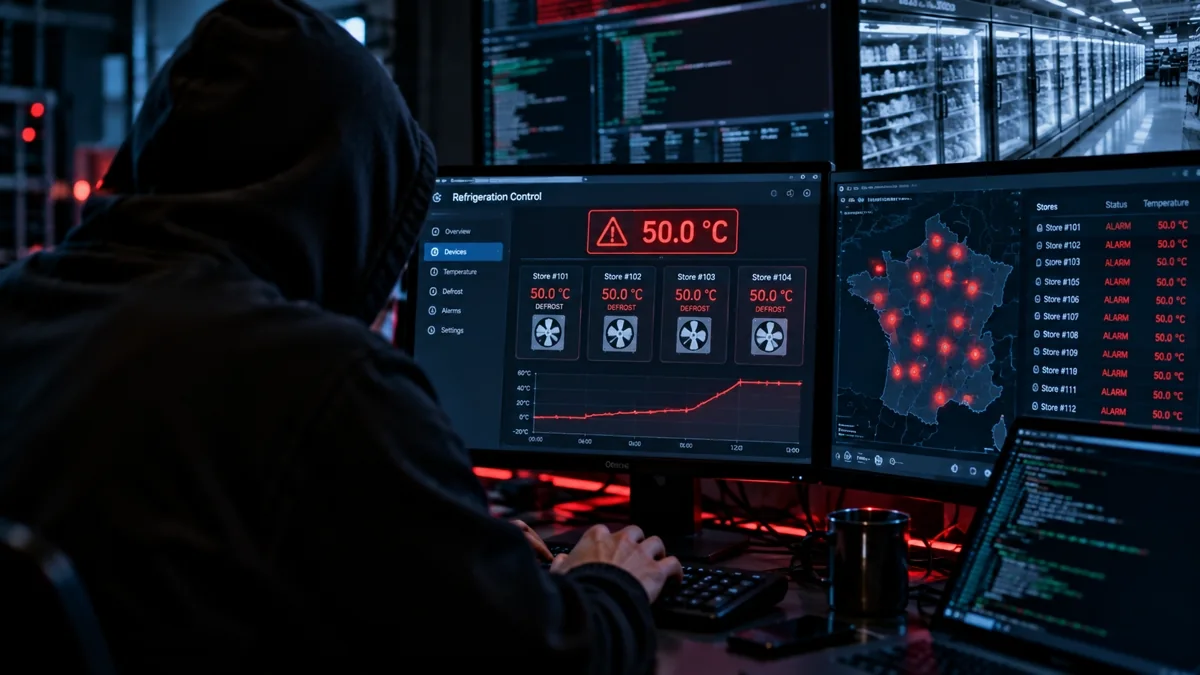
A támadók a beszámolók szerint távolról módosították a hűtést szabályozó rendszerek működését, és folyamatos jégtelenítésre állították a berendezéseket. Egyes hűtőrendszereknél 50 Celsius-fokos beállításról számoltak be, aminek következtében nagy mennyiségű friss és fagyasztott élelmiszer vált használhatatlanná.
Az érintett üzletek között az Intermarché és a Coopérative U hálózatának boltjai is szerepeltek, a kár pedig az első hírek szerint több millió euróra rúghat. Az eset különösen figyelemre méltó, mert jól mutatja, mennyire összefonódott a digitális technológia a fizikai működéssel. Egy informatikai biztonsági probléma ma már nem feltétlenül csak adatvesztést vagy szolgáltatás kiesést okoz. Közvetlenül veszélyeztetheti az árukészletet, a termelést, a berendezéseket és végső soron az üzletmenet folytonosságát is.
Az ipari és épületüzemeltetési rendszerek elleni kibertámadások olyan digitális támadások, amelyek fizikai folyamatokat vezérlő berendezések működését befolyásolják. Ezeket a rendszereket összefoglalóan OT-nak (Operational Technology – működési vagy ipari vezérlési technológia) nevezzük. Ide tartozhatnak többek között a hűtés, a fűtés, a gyártósorok, az energiaellátás és más automatizált létesítmény üzemeltetési folyamatok vezérlői. Az ilyen rendszerek védelme nemcsak informatikai, hanem üzletmenet-biztonsági kérdés is.
A francia eset tanulsága ráadásul messze túlmutat az élelmiszer-kereskedelmen. Hasonló függőségek léteznek a gyártó üzemekben, a logisztikai központokban, a gyógyszeriparban, az egészségügyben és az intelligens épületekben is.
A távolról felügyelhető berendezések hatékonyabbá és kényelmesebbé teszik a működést, de minden új kapcsolatot biztonsági szempontból is értékelni kell. Különösen akkor, ha egy beszállító vagy külső szolgáltató több telephely rendszeréhez is hozzáférhet. Egyetlen rosszul védett kapcsolódási pont ilyenkor sokkal nagyobb problémát okozhat, mint amit a vállalat saját informatikai környezetének vizsgálata alapján feltételezne.
A legfontosabb kérdés ezért nem az, hogy használunk-e ipari vezérlő rendszereket, hanem az, hogy pontosan tudjuk-e, mely digitális kapcsolatokon keresztül lehet befolyásolni a fizikai működésünket.
Ön tudja, milyen eszközei érhetők el az internetről?
Gondolt már arra, hogy vállalata hálózatában hány olyan berendezés működhet, amely az interneten keresztül is elérhető? És arra, hogy ezek közül hányról tud az informatikai részleg? A szerverek és a vállalati számítógépek általában figyelmet kapnak, de mi a helyzet a kevésbé nyilvánvaló eszközökkel?
Ilyenek lehetnek például a biztonsági kamerák és kamera rögzítők, a beléptető rendszerek, az okos termosztátok, a légkondicionálók és hűtőberendezések vezérlői, az épületautomatizálási rendszerek, a hálózati nyomtatók, az intelligens világítás vezérlői vagy akár a napelemes inverterek. Ezek közül több is rendelkezhet távoli felügyeleti vagy karbantartási lehetőséggel, amelyet sokszor külső szolgáltatók állítanak be.
A probléma nem önmagában az internetkapcsolat, hanem az, ha egy berendezés közvetlenül, megfelelő védelem nélkül érhető el kívülről, és erről a vállalatnak nincs is tudomása. Egy évekkel ezelőtt telepített kamera rendszer, egy karbantartó partner által beállított hűtésvezérlő vagy egy elfelejtett távoli hozzáférés olyan támadási felületet jelenthet, amely kimarad a szokásos informatikai ellenőrzésekből.
Érdemes tehát feltenni a kérdést: készült már átfogó felmérés arról, hogy vállalata mely eszközei és szolgáltatásai érhetők el az internetről, ki férhet hozzájuk, és milyen védelem biztosítja a működésüket?
Ez a francia szupermarketeket ért kibertámadás egyik legfontosabb tanulsága.
Mi történt a francia szupermarketekben?
A 2026. október 11-ről 12-re virradó éjszakán történt támadás több francia élelmiszerlánc hűtőrendszereit érintette. A Telex beszámolója szerint a támadók a Danfoss által biztosított hűtésvezérlő technológiához kapcsolódó rendszereket manipulálták. A hűtőberendezéseket folyamatos jégtelenítésre állították, és a beszámolók szerint olyan hőmérsékleti értékeket adtak meg, amelyek a hűtött áruk tönkremenetelét okozták.
Az első jelentések alapján 150-200 Intermarché-üzlet és a Coopérative U közel száz boltja lehetett érintett. Más kereskedelmi láncoknál is felmerült a támadás hatása, de ezek érintettségét nem minden esetben erősítették meg hivatalosan. A francia ügyészség vizsgálatot indított, miközben az üzleteknek jelentős mennyiségű élelmiszert kellett megsemmisíteniük.
A történtekből három fontos megállapítás következik.
Először is, a támadók nem feltétlenül a vállalat leglátványosabb informatikai rendszerét veszik célba. Egy hűtés vezérlő berendezés kevésbé tűnhet értékesnek, mint egy pénzügyi adatbázis, a meghibásodása mégis azonnali és jelentős üzleti veszteséget okozhat.
Másodszor, a digitális támadás hatása akkor is súlyos lehet, ha nem történik igazolt adatlopás vagy zsarolóvírusos titkosítás. Ebben az esetben maga a fizikai folyamat megváltoztatása okozott kárt.
Harmadszor, a több telephelyen használt, hasonló vezérlőrendszerek és a közös szolgáltatói kapcsolatok olyan függőségeket teremthetnek, amelyek miatt egy biztonsági probléma sok helyszínt érinthet. A konkrét támadás pontos behatolási útját és az egyes érintett rendszerek közötti kapcsolatokat azonban a folyamatban lévő vizsgálatoknak kell tisztázniuk.
A kibertámadásnak nem kell adatokat ellopnia ahhoz, hogy súlyos üzleti kárt okozzon. Elég, ha a támadó képes megváltoztatni egy kritikus fizikai folyamat működését.
Miért különösen veszélyes a fizikai rendszerek elleni kibertámadás?
A hagyományos informatikai incidenseknél a vállalatok elsősorban adatvesztésre, szolgáltatáskiesésre vagy a bizalmas információk illetéktelen hozzáférésére gondolnak. Az ipari és létesítményüzemeltetési rendszereknél azonban a támadás közvetlenül megváltoztathatja egy berendezés működését.
Egy hűtőberendezés például nemcsak adatokat kezel, hanem ténylegesen szabályozza a hőmérsékletet. Egy gyártósori vezérlő nem pusztán információt továbbít, hanem meghatározza a gépek működését. Egy épületautomatizálási rendszer pedig a szellőzést, a fűtést vagy akár bizonyos biztonsági berendezéseket is vezérelhet.
Amikor egy támadó hozzáférést szerez ezekhez a rendszerekhez, a következmények túlléphetnek az informatikai környezeten. A francia szupermarketek esetében ez az élelmiszer készletek tönkremenetelét jelentette. Más iparágakban azonban termeléskiesés, minőségi probléma, berendezés károsodás vagy akár személyi biztonsági kockázat is kialakulhat.
A különbség tehát nem feltétlenül a támadás technikai összetettségében van, hanem abban, hogy a megtámadott rendszer milyen fizikai folyamatot irányít.
Hogyan kerülhetnek veszélybe a hűtők, gépek és vezérlőberendezések?
A modern vállalatoknál egyre több berendezés rendelkezik hálózati kapcsolattal. Ez lehetővé teszi a távoli felügyeletet, a hibák gyors felismerését, a beállítások módosítását és a központi üzemeltetést. Egy hűtőháznál például nem kell minden berendezést külön ellenőrizni, ha a hőmérsékleti adatok és a riasztások egy központi rendszerben is megjelennek.
Ez kétségtelenül előnyös, de a hálózati kapcsolat új támadási lehetőségeket is teremthet.
A Danfoss hűtésvezérlőinek biztonságát vizsgáló Claroty Team82 kutatócsoport 2026 augusztusában olyan sérülékenységekről számolt be, amelyek a vezérlők webes kezelőfelületét érintették. A kutatók többek között a hitelesítés megkerülésére és jogosulatlan parancs végrehajtásra alkalmas hibákat azonosítottak. A gyártó a feltárt problémákra javítást adott ki.
Fontos ugyanakkor, hogy a mostani francia támadás és a korábban feltárt konkrét sérülékenységek közötti közvetlen kapcsolatot a rendelkezésre álló információk nem bizonyítják. A kutatás ettől függetlenül pontosan megmutatja, milyen kockázatokkal járhatnak a hálózaton keresztül elérhető vezérlőrendszerek.
A probléma különösen akkor súlyos, ha a berendezések kezelőfelülete közvetlenül elérhető az internetről, a hozzáférések nincsenek megfelelően korlátozva, vagy a szoftverfrissítések hosszú időn keresztül elmaradnak.
A külső szolgáltatók és a távoli hozzáférés kockázatai
Egy vállalat informatikai biztonságának megítélésekor gyakran a saját szerverekre, munkaállomásokra és hálózati eszközökre koncentrálunk. A működés szempontjából kritikus berendezéseket azonban sokszor külső beszállítók telepítik, felügyelik és tartják karban.
Egy hűtésvezérlő rendszerhez például hozzáférhet a berendezés gyártója, a telepítést végző vállalkozás vagy a karbantartó szolgáltató. Ezek a kapcsolatok teljesen indokoltak lehetnek, hiszen a távoli diagnosztika és hibaelhárítás jelentősen gyorsíthatja az üzemeltetést.
A biztonsági kérdés nem az, hogy engedélyezzük-e a külső hozzáférést, hanem az, hogy milyen feltételekkel.
Tudjuk használ minden partner? Csak a szükséges berendezésekhez férhetnek hozzá? Naplózzuk a beavatkozásokat? Visszavonjuk a jogosultságokat, ha megszűnik a szerződés?
Ha ezekre nincs egyértelmű válasz, a vállalat olyan kockázatokat vállalhat, amelyekről a vezetőségnek nincs teljes képe.
Egy vállalat informatikai biztonsága nem ér véget a saját hálózatának határán. A külső szolgáltatók hozzáférései ugyanúgy a védendő működés részét képezik.
Miért nem elegendő a hagyományos informatikai védelem?
Egy jól védett vállalati informatikai környezet fontos alap, de önmagában nem garantálja a fizikai berendezéseket vezérlő rendszerek biztonságát.
Az irodai informatikában gyakran megoldható, hogy egy munkaállomást ideiglenesen lekapcsoljunk a hálózatról, frissítsük a szoftverét vagy újraindítsuk. Egy folyamatosan működő gyártósornál, hűtőháznál vagy más kritikus berendezésnél ugyanez már termeléskiesést, árukárosodást vagy biztonsági kockázatot okozhat.
Az ipari rendszerekben ezért a védelemnek a rendelkezésre állást és a fizikai működés biztonságát is figyelembe kell vennie.
Egyes berendezések ráadásul hosszú élettartamúak. Előfordulhat, hogy egy vezérlő tíz-tizenöt évig működik, miközben a hozzá kapcsolódó informatikai környezet többször is megváltozik. Az ilyen rendszereknél különösen fontos a hálózati kapcsolatok ellenőrzése, a hozzáférések korlátozása és a biztonsági frissítések előzetesen megtervezett végrehajtása.
A vállalat Operational Technology környezetének védelmét ezért nem érdemes az általános informatikai biztonság egyszerű kiterjesztéseként kezelni. A két területnek együtt kell működnie, de az ipari és létesítmény üzemeltetési rendszerek sajátosságait külön is figyelembe kell venni.
Hogyan segít a hálózati szétválasztás?
A vállalati hálózatok egyik alapvető biztonsági kérdése, hogy mely rendszerek kommunikálhatnak egymással. Ha az irodai munkaállomások, a vendéghálózat, a szerverek és az ipari vezérlők között nincs megfelelő elválasztás, egyetlen kompromittált eszközön keresztül más rendszerek is veszélybe kerülhetnek.
A hálózati szétválasztás célja, hogy a különböző feladatokat ellátó rendszerek csak az indokolt adatkapcsolatokon keresztül érhessék el egymást.
Egy hűtésvezérlő berendezésnek például szüksége lehet arra, hogy adatokat továbbítson egy központi felügyeleti rendszernek. Ebből azonban nem következik, hogy az üzlet minden számítógépéről közvetlenül elérhetőnek kell lennie a kezelőfelületének.
A megfelelő telephelyen belüli adatforgalom biztonságos kezelése és szeparációja segít korlátozni a rendszerek közötti indokolatlan hozzáféréseket. Így egy informatikai incidens kisebb eséllyel terjed át más hálózati területekre.
A hálózati szétválasztás azonban nem helyettesíti a sérülékenységek javítását vagy a megfelelő hozzáférés-kezelést. Ha egy vezérlő közvetlenül elérhető az internetről, a belső hálózat szétválasztása önmagában nem feltétlenül akadályozza meg a támadást.
A cél tehát több, egymást kiegészítő védelmi intézkedés kialakítása.
Hat fontos védelmi intézkedés
A francia incidens tanulságai alapján érdemes megvizsgálni, hogy a vállalat milyen védelmet alkalmaz a hálózatra kapcsolt fizikai berendezéseknél.
| Védelmi terület | Miért fontos? |
| 1. Eszközök és kapcsolatok feltérképezése | Tudnunk kell, milyen vezérlők működnek, és mely rendszerekhez kapcsolódnak |
| 2. Távoli hozzáférések ellenőrzése | Csak az arra jogosult személyek és szolgáltatók férhessenek hozzá |
| 3. Hálózati szétválasztás | Egy rendszer kompromittálása ne tegye automatikusan elérhetővé a többit |
| 4. Biztonsági frissítések | A gyártó által javított sérülékenységek ne maradjanak tartósan kihasználhatók |
| 5. Folyamatos felügyelet | A rendellenes működés és a szokatlan hozzáférések időben felismerhetők legyenek |
| 6. Vészhelyzeti működési terv | A vállalat tudja, hogyan tartja fenn vagy állítja helyre a kritikus folyamatokat |
Ezek közül különösen fontos az eszközök és kapcsolatok feltérképezése. Sok vállalat ugyanis nem rendelkezik naprakész nyilvántartással minden hálózatra kapcsolt vezérlőjéről, különösen akkor, ha azokat korábban külső beszállítók telepítették.
A frissítések kezelése szintén körültekintést igényel. Egy ipari vezérlőnél a szoftverfrissítést gyakran előzetes teszteléssel és tervezett karbantartási időszakban kell elvégezni. Ez azonban nem indokolhatja, hogy az ismert sérülékenységek tartósan kezeletlenül maradjanak.
A folyamatos IT és hálózat management segíthet a hálózati kapcsolatok, a hozzáférések és a rendellenes működési események ellenőrzésében. Az ipari rendszerek esetében ezt célszerű a berendezések saját működési adataival és riasztásaival is összehangolni.
Mi történjen, ha már bekövetkezett a támadás?
Egy fizikai berendezéseket érintő kibertámadásnál az elsődleges cél nem feltétlenül az informatikai szolgáltatások mielőbbi újraindítása. Először azt kell megakadályozni, hogy a rendellenes működés további károkat vagy biztonsági kockázatot okozzon.
Ha például egy hűtőrendszer vezérlése illetéktelenül megváltozik, az informatikai és az üzemeltetési szakembereknek együtt kell megvizsgálniuk, hogyan lehet a berendezést biztonságos állapotba hozni. A hálózati hozzáférés megszüntetése indokolt lehet, de ezt az adott berendezés működésének ismeretében kell megtenni.
A következő lépés a támadás kiterjedésének meghatározása. Ellenőrizni kell, hogy más berendezések, telephelyek vagy központi vezérlőrendszerek is érintettek-e. Különösen fontos a hozzáférési naplók, a vezérlési beállítások és az események időrendjének megőrzése.
A helyreállítás során pedig nem elegendő egyszerűen visszaállítani a korábbi beállításokat. Meg kell érteni, hogyan történt a jogosulatlan beavatkozás, és gondoskodni kell arról, hogy ugyanazon az útvonalon ne lehessen megismételni.
Mely vállalatoknak kell különösen odafigyelniük?
A francia eset első pillantásra az élelmiszer-kereskedelem problémájának tűnhet, valójában azonban minden olyan szervezet számára tanulságos, amelynek fizikai működése hálózatra kapcsolt vezérlőrendszerektől függ.
Különösen érintettek lehetnek:
- Élelmiszeripari és kereskedelmi vállalatok: hűtőláncok, raktárak, hűtőkamrák és hőmérséklet-szabályozott szállítás.
- Gyártóvállalatok: automatizált gyártósorok, ipari gépek, folyamatvezérlők és termelésirányítás.
- Logisztikai központok: automatizált raktári berendezések, szállítópályák és épületüzemeltetési rendszerek.
- Gyógyszeripari vállalatok: szigorúan szabályozott tárolási hőmérsékletek és gyártási körülmények.
- Egészségügyi intézmények: épületautomatizálás, speciális hűtőberendezések és egyes hálózatra kapcsolt orvostechnikai rendszerek.
- Irodaházak és kereskedelmi létesítmények: központi fűtés, szellőzés, hűtés és beléptetés.
Ezeknél a vállalatoknál a kockázat felmérését nemcsak az informatikai rendszerek üzleti fontossága, hanem az esetleges fizikai következmények alapján is el kell végezni.
Minél nagyobb hatással van egy digitális rendszer a vállalat fizikai működésére, annál fontosabb, hogy a kiberbiztonságot az üzletmenet folytonosságának részeként kezeljük.
Mit tegyünk most?
A francia szupermarketek esete jó alkalom arra, hogy a vállalatok felülvizsgálják a hálózatra kapcsolt berendezések biztonságát. Ehhez nem feltétlenül egy új, nagyszabású informatikai beruházással kell kezdeni. Az első lépés sokkal inkább a jelenlegi működés pontos megismerése.
Érdemes közösen áttekinteni az informatikai, az üzemeltetési és a műszaki területekkel, milyen berendezések kapcsolódnak a vállalati hálózathoz, melyek érhetők el távolról, és ki felel a biztonsági frissítésekért. Külön figyelmet érdemelnek azok a rendszerek, amelyeket külső szolgáltatók telepítettek vagy üzemeltetnek.
Ezt követően célszerű ellenőrizni, hogy a kritikus vezérlők megfelelően elkülönített hálózati környezetben működnek-e, és kizárólag az indokolt kapcsolatokon keresztül érhetők-e el. Ha egy rendszer meghibásodása jelentős anyagi veszteséget vagy biztonsági kockázatot okozhat, külön helyreállítási és vészhelyzeti működési tervre is szükség lehet.
Végül a védelem működését rendszeresen ellenőrizni kell. Nem elegendő egyszer kialakítani a biztonságos hozzáféréseket, hiszen a beszállítók, a berendezések, a hálózati kapcsolatok és a sérülékenységek idővel változhatnak.
Összefoglalás
A francia szupermarketeket ért kibertámadás különösen szemléletes példája annak, hogyan válhat egy digitális biztonsági probléma közvetlen üzleti és fizikai kárrá. A támadók a beszámolók szerint nem adatbázisokat titkosítottak, hanem hűtőberendezések működését változtatták meg. Az eredmény nagy mennyiségű megsemmisült élelmiszer, jelentős pénzügyi veszteség és több üzlethálózatot érintő működési zavar lett.
A történtek arra is rámutatnak, hogy a vállalatoknak a hagyományos informatikai rendszereken túl a hálózatra kapcsolt fizikai berendezéseket is figyelembe kell venniük a biztonsági tervezés során. A külső szolgáltatói hozzáférések, a régebbi vezérlőrendszerek, a hiányzó frissítések és a nem megfelelő hálózati szétválasztás olyan kockázatokat teremthetnek, amelyek csak egy átfogó felmérés során válnak láthatóvá.
A legfontosabb tanulság azonban nem az, hogy a vállalatoknak tartaniuk kellene minden hálózatra kapcsolt berendezéstől. A távoli felügyelet, az automatizálás és az összekapcsolt rendszerek komoly üzleti előnyöket kínálnak. A cél az, hogy ezek az előnyök megfelelően ellenőrzött, biztonságos környezetben valósuljanak meg, ahol egyetlen sérülékenység vagy illetéktelen hozzáférés nem veszélyeztetheti korlátlanul a vállalat működését.
Forduljon hozzánk!
A vállalati informatikai rendszerek és a fizikai berendezéseket vezérlő technológiák biztonságos összekapcsolása összetett feladat. Nemcsak megfelelő hálózati infrastruktúrára van szükség, hanem a rendszerkapcsolatok, a külső hozzáférések, a jogosultságok és a működési kockázatok átfogó vizsgálatára is.
A UNICORN CriticalTech az ipari és vállalati informatikai környezetek, a hálózatbiztonság, a rendszerintegráció és az IT-üzemeltetés területén támogatja ügyfeleit. Segítségünkkel feltárhatók a kritikus rendszerkapcsolatok, kialakítható a megfelelő hálózati szétválasztás, és megtervezhetők azok a védelmi intézkedések, amelyek a vállalat működésének sajátosságaihoz igazodnak.
Forduljon hozzánk, ha szeretné felmérni, mennyire biztonságosak vállalata hálózatra kapcsolt vezérlő rendszerei, és hogyan csökkenthetők a fizikai működést veszélyeztető kibertámadások kockázatai.
Gyakran ismételt kérdések
Hogyan lehet kibertámadással megváltoztatni egy hűtőberendezés hőmérsékletét?
A korszerű hűtőrendszerek egy részét digitális vezérlők szabályozzák, amelyek hálózaton keresztül is felügyelhetők. Ha egy támadó jogosulatlan hozzáférést szerez a vezérlő rendszerhez, bizonyos körülmények között módosíthatja a működési beállításokat. A konkrét lehetőségek a berendezés kialakításától, a hozzáférési jogosultságoktól és az alkalmazott védelmi intézkedésektől függenek.
Csak az ipari vállalatokat érintik az ilyen támadások?
Nem. A hálózatra kapcsolt vezérlőrendszerek megtalálhatók kereskedelmi üzletekben, raktárakban, irodaházakban, kórházakban és más létesítményekben is. Minden olyan vállalat érintett lehet, amelynek működését digitálisan szabályozott fizikai berendezések támogatják.
Miért jelent kockázatot a távoli karbantartás?
A távoli karbantartás önmagában nem veszélyes, sőt gyakran nélkülözhetetlen a hatékony működéshez. A kockázat akkor növekszik meg, ha a hozzáférések nincsenek megfelelően védve, túl széles jogosultságot biztosítanak, vagy a kezelőfelületek közvetlenül elérhetők az internetről. A megfelelő azonosítás, jogosultságkezelés és hálózati védelem jelentősen csökkentheti ezeket a kockázatokat.
Megakadályozhatja a hálózati szétválasztás az ilyen támadásokat?
A hálózati szétválasztás fontos védelmi intézkedés, de önmagában nem jelent teljes megoldást. Segíthet megakadályozni, hogy egy kompromittált rendszerből a támadó más hálózati területeket is elérjen. Emellett azonban szükség van a távoli hozzáférések megfelelő védelmére, a sérülékenységek kezelésére és a rendellenes működés felismerésére is.
Hogyan ellenőrizhető, hogy egy vezérlőberendezés sérülékeny-e?
Elsőként azonosítani kell a berendezés pontos típusát, szoftver verzióját és hálózati kapcsolatait. Ezt követően ellenőrizhetők a gyártó biztonsági tájékoztatói és a rendelkezésre álló javítások. Ipari rendszerek esetében az ellenőrzést és a frissítést célszerű a gyártóval, az üzemeltetővel és az informatikai biztonsági szakemberekkel összehangolni, hogy a vizsgálat ne veszélyeztesse a folyamatos működést.
Mit tegyen egy vállalat, ha gyanús változást észlel a vezérlő rendszer működésében?
Először a berendezés és a kapcsolódó fizikai folyamat biztonságos állapotáról kell gondoskodni. Ezzel párhuzamosan be kell vonni az informatikai és a műszaki üzemeltetési szakembereket, meg kell őrizni a rendelkezésre álló naplókat, és ellenőrizni kell, hogy más rendszerek is érintettek-e. A hozzáférések korlátozását és a helyreállítást az adott berendezés működési sajátosságainak figyelembevételével kell végrehajtani.